El protocolo DNS-over-HTTPS (DoH) en empresas: Riesgos y Control

El protocolo DNS-over-HTTPS (DoH) es una especificación de red que cifra las consultas de resolución de nombres encapsulándolas en tráfico HTTP/2 o HTTP/3 ordinario a través del puerto TCP 443. Esta tecnología es indispensable en entornos públicos porque protege la privacidad del usuario frente a la interceptación en tránsito y el rastreo de terceros; sin embargo, en redes corporativas representa un riesgo crítico de ciberseguridad. Al camuflar las solicitudes dentro del tráfico web estándar, DoH crea un túnel ciego que evade los cortafuegos perimetrales y deshabilita los sistemas de detección de intrusos (IDS/IPS), permitiendo que el software malicioso realice exfiltraciones de datos u orqueste conexiones hacia servidores de Mando y Control sin dejar rastro en las auditorías internas.
Para mitigar esta ceguera operativa sin romper la infraestructura de red, la ingeniería de ciberseguridad nos permite desplegar de forma legítima una estrategia de autodetección empresarial basada en el mecanismo de Dominio Canario. Al inyectar una zona de política de respuesta específica en el servidor local, los navegadores modernos interrogan al sistema e identifican de forma regulada el entorno administrado, procediendo a desactivar la encriptación externa de manera automática.
Cuando los dispositivos evaden esta directiva, el perímetro corporativo recurre al bloqueo directo por listas de control de acceso IP orientadas a resolutores públicos conocidos y a la inspección TLS profunda en el cortafuegos de próxima generación. Configurar este pipeline técnico erradica los canales encubiertos de comunicación, garantiza la resolución nativa de los recursos locales de la intranet y restablece la visibilidad centralizada obligatoria para el cumplimiento de las normativas internacionales de seguridad industrial.
El problema de la ceguera perimetral: Cifrado en el puerto 443
El protocolo DNS tradicional opera sobre el puerto 53 (UDP/TCP) enviando peticiones en texto plano. En una red corporativa, los cortafuegos (firewalls) y los resolvedores internos inspeccionan estas peticiones para aplicar listas negras de dominios maliciosos, detener exfiltraciones de datos y bloquear conexiones hacia redes de Mando y Control (Command & Control o C2) utilizadas por el ransomware.
DNS-over-HTTPS (DoH / RFC 8484) empaqueta la consulta DNS dentro de un mensaje HTTP/2 o HTTP/3 normalizado y la envía a través de una conexión cifrada con TLS por el puerto 443 TCP.
Desde la perspectiva de la red, la petición DNS es indistinguible de cualquier otro tráfico web legítimo (como la navegación por una página de noticias bancaria). Esto introduce tres problemas operacionales graves:
- Evaporación del Filtro DNS: Las reglas del cortafuegos diseñadas para denegar dominios maliciosos en el puerto 53 quedan completamente inútiles porque la consulta del navegador ya no pasa por el servidor DNS de la empresa.
- Pérdida de Zonas DNS Internas: Los dispositivos clientes no pueden resolver dominios locales o recursos privados de la intranet (por ejemplo,
servidor-archivos.empresa.local) porque el servidor DoH externo de un tercero (como Cloudflare o Google) no conoce las zonas internas. - Canchas a Canales Encubiertos: Los programas maliciosos modernos aprovechan DoH para realizar túneles DNS (DNS Tunneling), encapsulando comandos y datos robados dentro del tráfico HTTPS hacia servidores externos sin dejar rastros en los registros de auditoría de la red.
La estrategia de mitigación legítima: Dominios Canario (Canary Domains)
Los desarrolladores de navegadores (como Mozilla Firefox y Google Chrome) son conscientes de este conflicto e implementaron un mecanismo estandarizado de autodetección empresarial conocido como Dominio Canario (Canary Domain).
Antes de que un navegador active automáticamente el cifrado DoH sobre su propio resolutor predeterminado, realiza una consulta DNS tradicional al servidor configurado en el sistema operativo solicitando la resolución de un dominio especial predefinido: use-application-dns.net.
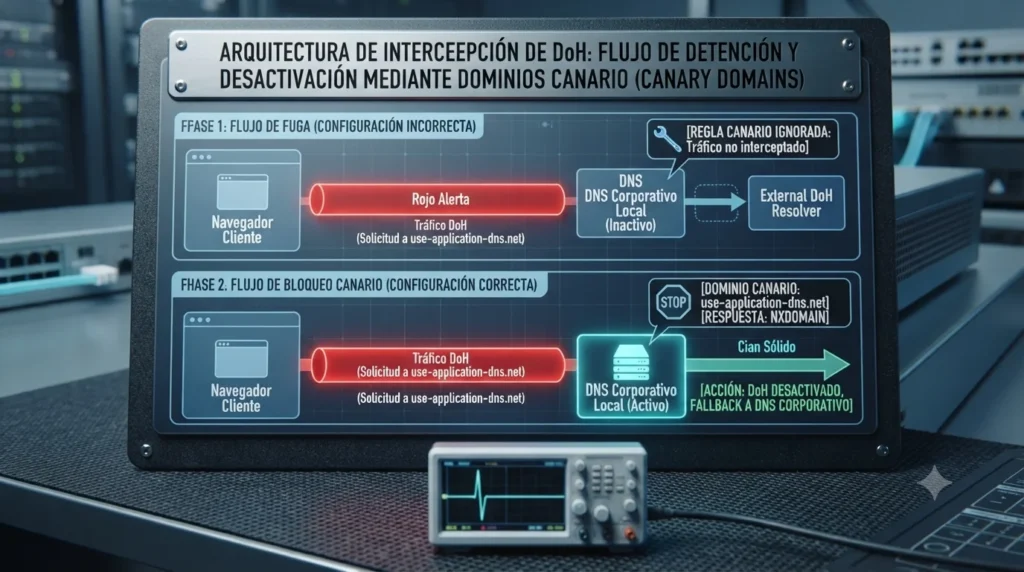
La intercepción y desactivación del protocolo opera mediante una secuencia ordenada:
- Fase de Entrada: El navegador intenta activar DoH al iniciar la sesión e interroga al DNS de la red local por el dominio
use-application-dns.net. - Fase de Procesamiento: El servidor DNS interno de la empresa está configurado mediante una zona de filtrado para devolver una respuesta de error del tipo
NXDOMAIN(Dominio Inexistente) oSERVFAIL. - Fase de Salida (Output): Al recibir la respuesta
NXDOMAIN, el navegador interpreta legalmente que se encuentra dentro de una red empresarial con políticas de seguridad administradas y desactiva automáticamente el uso de DoH, canalizando todas sus consultas de nombres a través del DNS corporativo seguro.
Inspección TLS Profunda y Bloqueo de Resolutores Públicos
Cuando los dispositivos de la red son portátiles de uso personal (BYOD) o ejecutan software malicioso que ignora el estándar del Dominio Canario, las empresas deben recurrir a mecanismos de control más agresivos en el perímetro:
- Inspección de Tráfico TLS (SSL Interception): Mediante la instalación del certificado de Autoridad de Certificación (CA) de la empresa en los dispositivos corporativos, el cortafuegos de próxima generación (NGFW) actúa como un proxy inverso legítimo. El NGFW descifra el tráfico del puerto 443, analiza el paquete HTTP entrante, detecta las cabeceras
application/dns-messagede DoH, las bloquea o procesa, y vuelve a cifrar la conexión hacia el cliente. - Bloqueo por Listas de Direcciones IP (IP Blocklists): Puesto que las grandes multinacionales ofrecen resolutores DoH en direcciones IP muy conocidas (como
1.1.1.1,8.8.8.8o9.9.9.9), el cortafuegos bloquea el acceso directo a los puertos TCP/443 de esas direcciones específicas, obligando al sistema operativo a recurrir al resolvedor local. - Políticas de Grupo (GPO / MDM): En entornos administrados mediante Active Directory o soluciones MDM, se imponen directivas de grupo que fuerzan la congelación de las opciones de red en los navegadores web, prohibiendo explícitamente a los usuarios modificar la configuración del servidor DNS.
Tabla Comparativa
| Criterio de Red y Seguridad | Resolución DNS Tradicional (Puerto 53 UDP/TCP) | DNS-over-HTTPS (DoH) Sin Inspección | DoH Interceptado y Gestionado en Empresa |
| Visibilidad de Consultas | Total para los administradores de red | Nula (Encapsulada en el túnel del puerto 443) | Restablecida (Vía inspección TLS o fallback) |
| Protección contra Malware (C2) | Aplicada en tiempo real por filtros perimetrales | Inoperante (El tráfico elude el cortafuegos local) | Activa (Mediante desempaquetado de contenido HTTP) |
| Resolución de Recursos Locales | Correcta (A través de controladores de dominio) | Fallida (Los resolutores públicos desconocen la LAN) | Correcta (Mediante el desvío al servidor interno) |
| Canal Cifrado contra la Red Externa | No (Texto plano expuesto al ISP o Wi-Fi) | Sí (Protegido por cifrado TLS) | Sí (Cifrado perimetral hacia la red externa) |
| Control Administrativo | Centralizado en el servidor DNS interno | Fragmentado (Manejado por cada aplicación) | Centralizado mediante GPO, MDM y Canary Domains |
Al implementar la técnica de bloqueo por Dominio Canario (
use-application-dns.net) o reescritura de zonas en tu servidor DNS corporativo en este 2026, no responda con la dirección IP local del servidor (127.0.0.1o0.0.0.0). Los navegadores modernos están programados para interpretar una respuesta con dirección IP válida como una confirmación de éxito y mantendrán activo el cifrado DoH. Para forzar la desactivación correcta del protocolo, el servidor DNS debe responder estrictamente con el código de error oficial de dominio inexistente:NXDOMAIN.
Discrepancias de protocolos, cifrado eSNI y gobernanza en auditorías
Para consolidar la visibilidad legítima en entornos empresariales con el protocolo dns-over-https doh, es indispensable comprender cómo interactúan las capas de cifrado con los cortafuegos perimetrales, las configuraciones de los servidores de nombres y el cumplimiento normativo internacional. La administración avanzada de la seguridad de red exige un análisis metodológico profundo que eluda los enfoques generalistas comerciales, permitiendo identificar de qué manera el diseño del software mitiga las fugas de información. A continuación, desglosaremos las especificaciones técnicas obligatorias para auditar y asegurar tus entornos de red corporativos:
Divergencias en puertos y capas del modelo de interconexión
Aunque las arquitecturas de cifrado de nombres persiguen el mismo fin de confidencialidad, operan en puertos de transporte e interfaces lógicas totalmente disímiles. El estándar DNS-over-TLS (DoT) se confina de forma exclusiva en el puerto TCP 853, aplicando el túnel de seguridad directamente sobre la estructura base del protocolo de resolución. Esta separación física faculta a los administradores para identificar, auditar o bloquear el tráfico de forma inmediata en el perímetro.
Por el contrario, la variante DoH camufla las solicitudes dentro de flujos HTTP/2 o HTTP/3 ordinarios en el puerto TCP 443, mezclando las peticiones de resolución con la navegación general de la web para evadir los filtros tradicionales.
El impacto de las tecnologías eSNI y ECH en la inspección perimetral
La inspección básica de paquetes encuentra una barrera técnica crítica con el despliegue de extensiones de seguridad en el saludo inicial de la conexión. En las sesiones TLS tradicionales, la cabecera SNI viaja en texto plano, revelando el dominio de destino al cortafuegos para permitir bloqueos selectivos sin descifrado.
El cifrado de metadatos mediante Encrypted Client Hello (ECH) y la gestión de zonas RPZ en BIND permiten a los administradores mantener el control perimetral y cumplir con las normativas internacionales de seguridad. Puedes consultar los detalles técnicos operativos y las especificaciones de Internet Systems Consortium BIND en los documentos de referencia.
Si quieres conocer otros artículos parecidos a El protocolo DNS-over-HTTPS (DoH) en empresas: Riesgos y Control puedes visitar la categoría Tendencias / Seguridad.
Deja una respuesta
Más contenido relacionado