Autohospedaje de Passkeys: Servidor WebAuthn Independiente

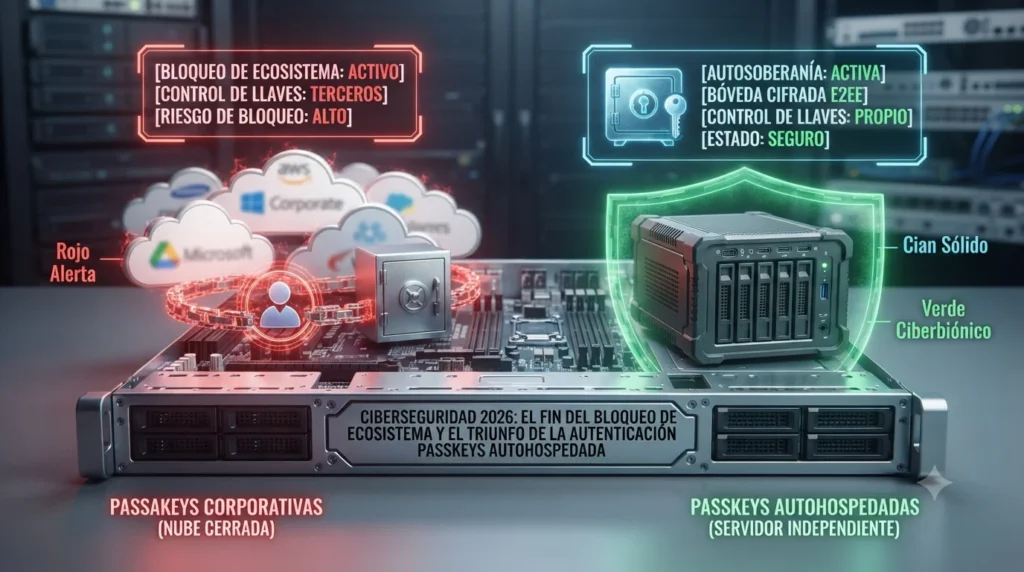
El autohospedaje de Passkeys mediante un servidor WebAuthn independiente es el despliegue técnico que permite gestionar la autenticación criptográfica asimétrica sin contraseñas bajo el control absoluto de tu propia infraestructura de hardware. Esta metodología descentralizada es indispensable en la actualidad porque las grandes corporaciones tecnológicas han centralizado la custodia de las llaves de identidad en sus nubes propietarias de caja negra, exponiendo a los usuarios a riesgos críticos de rastreo de metadatos, suspensiones automatizadas de cuentas y bloqueos insalvables de ecosistema (vendor lock-in). Si pierdes el acceso a un perfil corporativo centralizado, pierdes instantáneamente tu identidad digital completa en la red.
Para romper esta cadena de dependencia y recuperar la soberanía sobre tus credenciales, la arquitectura de código abierto nos permite orquestar instancias ligeras optimizadas en contenedores Docker independientes. Mediante la implementación perimetral de un servidor autónomo protegido por cifrado de extremo a extremo (E2EE), el dispositivo cliente genera un par de claves únicas vinculadas a cada dominio web; la clave privada se confina dentro del elemento seguro del silicio local (como un chip TPM o un token de seguridad físico), mientras que la clave pública se confina en tu base de datos privada.
Al forzar el uso de este flujo soberano tras un proxy inverso seguro, los secretos se derivan localmente utilizando algoritmos de alta resistencia matemática como Argon2id, de modo que ni el servidor ni agentes externos pueden leer el contenido de las bóvedas. Configurar este pipeline técnico erradica por completo los vectores de suplantación de identidad (phishing), neutraliza los ataques de interceptación por intermediarios (MitM) y garantiza un entorno de autenticación universal, multiplataforma y completamente auditable, alineado con los estándares más exigentes de la seguridad perimetral contemporánea.
Fundamentos criptográficos: La arquitectura WebAuthn / FIDO2
Una Passkey no es un dato de texto simple ni un token estático; es un par de claves criptográficas asimétricas generadas específicamente para cada origen de dominio web (rpId o Relying Party ID).
El ecosistema se sostiene sobre el estándar WebAuthn, una API del navegador que permite a las aplicaciones comunicarse de forma segura con los autenticadores del dispositivo (como el Secure Enclave de Apple, el chip TPM 2.0 en Windows/Linux o llaves de seguridad físicas por hardware como YubiKeys):
- Clave Privada: Se genera dentro del módulo de hardware seguro del dispositivo cliente. Esta clave jamás abandona el dispositivo y está protegida por factores biométricos locales (huella dactilar, reconocimiento facial) o un PIN de hardware.
- Clave Pública: Se envía al servidor de autenticación (tu servidor autohospedado) durante el registro del usuario y se almacena en la base de datos de identidades.
El proceso de inicio de sesión mediante WebAuthn no transmite contraseñas ni secretos por la red; se basa en una demostración de posesión por desafío criptográfico:
- Fase de Entrada (Desafío): El servidor autohospedado genera un bloque de datos aleatorio y único (challenge) y lo envía al cliente junto con el dominio web actual.
- Fase de Procesamiento (Firma): El navegador invoca la API WebAuthn. Tras la validación biométrica local, el elemento seguro del hardware firma digitalmente el challenge utilizando la clave privada almacenada.
- Fase de Salida (Verificación): El cliente devuelve la firma digital al servidor. El servidor autohospedado utiliza la clave pública guardada previamente para verificar matemáticamente que la firma fue creada por la clave privada correspondiente. Si la comprobación es válida, se emite un token de sesión de acceso (JWT / Session Cookie).
La trampa del bloqueo de ecosistema (Vendor Lock-In)
Las plataformas comerciales ofrecen la gestión de Passkeys integrada directamente en sus sistemas operativos. Aunque esto resulta cómodo para el usuario común, introduce una trampa estructural de privacidad y soberanía:
Si las claves privadas de tus Passkeys se sincronizan automáticamente en la nube de un proveedor comercial, quedas sujeto a sus condiciones de servicio, posibles bloqueos de cuenta, vectores de rastreo de metadatos o requerimientos judiciales de acceso a tu información. Si pierdes el acceso a esa cuenta corporativa, pierdes de forma instantánea la capacidad de autenticarte en todos tus servicios digitales.
El autohospedaje rompe esta cadena de dependencia al desvincular el protocolo criptográfico del proveedor del sistema operativo.
Despliegue de un Servidor WebAuthn Independiente: Vaultwarden y Docker
Para implementar un servidor de Passkeys soberano, la solución de código abierto más robusta en infraestructuras autohospedadas es el despliegue de Vaultwarden (una implementación ligera y optimizada en Rust compatible con la API de Bitwarden) o servidores de identidades FIDO2 dedicados (como Passkey-Server o Keycloak).
A través de la integración de conectores FIDO2 compatibles, un gestor autohospedado permite actuar como un proveedor de credenciales de Passkeys independiente (Passkey Provider) tanto en navegadores web como en dispositivos móviles.
La arquitectura de sincronización segura en una nube soberana opera mediante el esquema de cifrado de extremo a extremo (E2EE):
- La bóveda de Passkeys se cifra localmente en el dispositivo cliente utilizando la clave maestra derivada del usuario (mediante algoritmos como Argon2id).
- El servidor autohospedado alojado en tu propia infraestructura (por ejemplo, en un contenedor Docker tras un proxy inverso como Traefik) solo almacena y sincroniza el blob de datos cifrados.
- Ni el servidor ni el Administrador del sistema pueden leer las claves privadas o la lista de dominios asociados dentro de la base de datos de la bóveda.
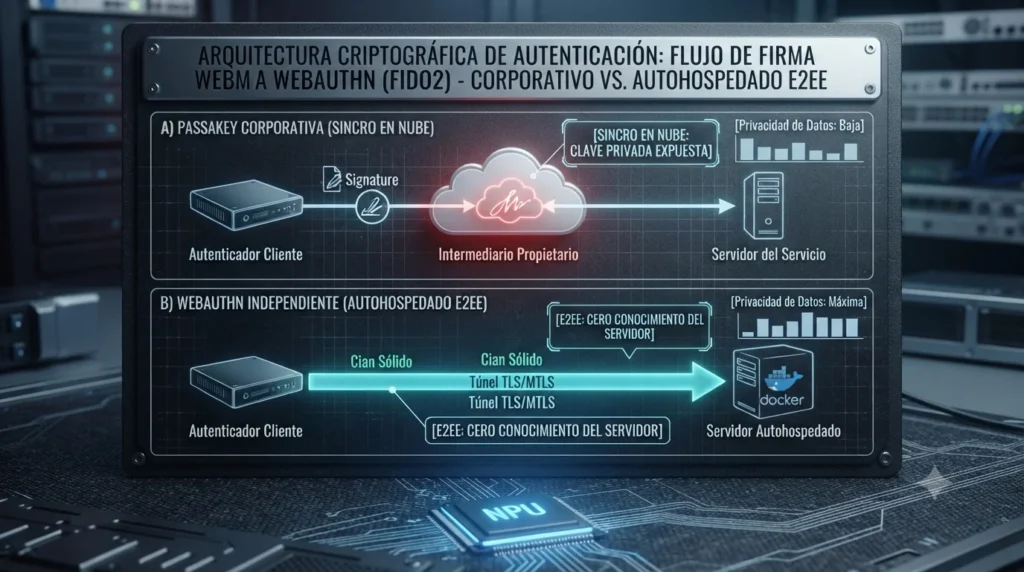
Tabla Comparativa DatoCortex
| Criterio de Seguridad y Control | Passkeys Corporativas (Apple / Google / Microsoft) | Passkeys Autohospedadas (Servidor WebAuthn Independiente) |
| Ubicación de la Clave Pública | Servidores de la corporación tecnológica | Tu propio servidor en la nube soberana / NAS |
| Sincronización de Claves Privadas | Nube propietaria del ecosistema (iCloud / Google Password Manager) | Bóveda cifrada E2EE en tu infraestructura autohospedada |
| Interoperabilidad Plataforma | Limitada o restringida fuera de su ecosistema nativo | Universal (Soporte multiplataforma mediante estándares abiertos) |
| Riesgo de Bloqueo de Cuenta | Alto (Sujeto a algoritmos automáticos de suspensión del proveedor) | Nulo (Soberanía absoluta de datos y respaldos locales) |
| Auditoría del Código Fuente | Propietario / Caja negra | 100% Código Abierto (Auditable a nivel de código) |
Advertencia DatoCortex: Al configurar un servidor de Passkeys autohospedado con WebAuthn en este 2026, es estrictamente obligatorio que todas las conexiones entre el cliente y el servidor se ejecuten bajo el protocolo HTTPS con certificados TLS válidos. Las especificaciones del estándar WebAuthn bloquean automáticamente las llamadas a la API de seguridad si el origen de la conexión no es seguro (
https://), inhabilitando la generación o firma de Passkeys salvo en entornos de pruebas locales (localhost).
Seguridad WebAuthn, tipologías de llaves y resiliencia ante desastres
Para consolidar la integridad en el autohospedaje de passkeys, es indispensable comprender cómo interactúan las firmas asimétricas con el hardware del cliente, las políticas de replicación de datos y el aislamiento criptográfico frente a agentes maliciosos en el sistema operativo. La optimización avanzada de los servidores de identidad exige un análisis metodológico profundo que eluda los enfoques generalistas comerciales, permitiendo identificar cómo la física de los semiconductores blinda las credenciales. A continuación, desglosaremos las especificaciones técnicas obligatorias para auditar y asegurar tus entornos soberanos de autenticación:
Clasificación estructural entre claves ligadas al hardware y sincronizables
El ecosistema criptográfico diferencia las credenciales según su portabilidad y el nivel de confinamiento en el chip. Las llaves ligadas al dispositivo (Bound Passkeys) se generan estrictamente dentro de un elemento seguro físico —como tokens de seguridad por hardware—, de modo que la clave privada queda grabada en el silicio sin canales lógicos para su extracción.
Por el contrario, las llaves sincronizables (Synced Passkeys) empaquetan la clave privada en un contenedor protegido bajo cifrado de extremo a extremo, facilitando su replicación segura entre múltiples dispositivos del usuario mediante el servidor de identidades local, garantizando flexibilidad operativa y control absoluto.
Neutralización nativa del phishing mediante validación de origen
El estándar de autenticación proporciona una inmunidad matemática intrínseca contra los ataques de suplantación de identidad y el secuestro de sesiones por intermediarios. Durante la fase de firma, el navegador web inyecta el identificador de dominio exacto (Relying Party ID) dentro del desafío criptográfico.
Si un usuario es engañado para acceder a un servidor fraudulento, el elemento seguro detectará la discrepancia de origen y se negará a liberar la firma digital, o el servidor web independiente rechazará la autenticación por incoherencia en el dominio registrado, anulando de forma transparente cualquier intento de fraude automatizado.
Estrategias de redundancia y planes de recuperación ante fallos catastróficos
Debido a que el servidor autohospedado almacena exclusivamente los blobs cifrados y las llaves públicas, la destrucción física del host no compromete la clave maestra del usuario ni expone los secretos al exterior. No obstante, la pérdida de la base de datos sin respaldos inhabilitará los accesos futuros.
Establecer una arquitectura resiliente exige programar volúmenes de respaldo automatizados de la base de datos de identidades y exportar manuales de emergencia cifrados. Asimismo, se recomienda registrar una segunda llave de respaldo física enlazada directamente al estándar global de la FIDO Alliance en los servicios de mayor criticidad.
Aislamiento en el silicio y protección contra software malicioso
La ejecución de programas espía a nivel de usuario en el sistema operativo del cliente es incapaz de comprometer los secretos criptográficos debido al diseño perimetral de la interfaz. A diferencia de los esquemas tradicionales que exponen cadenas de texto en la memoria RAM del navegador, las claves privadas se resguardan de forma estricta dentro del enclave seguro por hardware (TPM / Secure Enclave).
Cualquier solicitud de firma requiere obligatoriamente una verificación física o biométrica por parte del usuario, impidiendo que un vector de malware extraiga los datos o los replique en un host externo sin autorización explícita.
Si quieres conocer otros artículos parecidos a Autohospedaje de Passkeys: Servidor WebAuthn Independiente puedes visitar la categoría Tendencias / Seguridad.
Deja una respuesta
Más contenido relacionado