Redes Mesh con Tailscale y WireGuard: Adiós a la VPN Tradicional

- La ineficiencia del modelo clásico: El cuello de botella en estrella
- La física de la perforación de puertos y la orquestación semántica
- Tabla Comparativa DatoCortex
- Protocolo de despliegue Headscale: La alternativa 100% soberana
- Mecanismos de respaldo mediante servidores de relevo DERP
- Enrutamiento criptográfico y persistencia de sesiones en WireGuard
- Cumplimiento normativo y aislamiento perimetral de datos
- Centralización y auditoría de tráfico mediante Exit Nodes
Configurar redes mesh con Tailscale y WireGuard permite interconectar servidores distribuidos globalmente de forma segura, superando de raíz las ineficientes topologías VPN en estrella tradicionales que crean severos cuellos de botella en producción. Al establecer túneles cifrados directos punto a punto mediante técnicas avanzadas de NAT traversal, la infraestructura informática local es capaz de evadir cortafuegos simétricos complejos sin necesidad de exponer direcciones IPs públicas hacia la WAN externa, mejorando de forma drástica el rendimiento de la red y reduciendo la latencia en el transporte de paquetes de datos corporativos críticos.
La distribución moderna de cargas de trabajo exigentes requiere una arquitectura de ciberseguridad robusta, escalable y descentralizada que la criptografía asimétrica ligera es capaz de garantizar de forma nativa en entornos complejos de computación en la nube. Para mitigar la latencia de red acumulada por el fenómeno del tromboning y eliminar la dependencia absoluta de concentradores centrales corporativos los cuales actúan habitualmente como puntos únicos de fallo del sistema y estrangulan la replicación fluida de bases de datos relacionales empresariales, la administración avanzada de sistemas de información dicta la migración mandatoria de infraestructura hacia la orquestación inteligente de redes de malla seguras.
De acuerdo con las especificaciones técnicas de diseño y alto rendimiento publicadas en la documentación formal de WireGuard Protocol, la implementación de primitivas criptográficas avanzadas como ChaCha20-Poly1305 directamente a nivel de kernel de Linux maximiza el flujo de datos secuencial y reduce el uso de ciclos de CPU en interfaces virtuales dedicadas. En este tutorial técnico, desglosaremos el despliegue minucioso de planos de control independientes utilizando la suite de código abierto Headscale para aislar el perímetro local de internet, demostrando que la soberanía digital real exige que cada host establezca enlaces seguros. El subsistema blinda las tramas lógicas de red.
La ineficiencia del modelo clásico: El cuello de botella en estrella
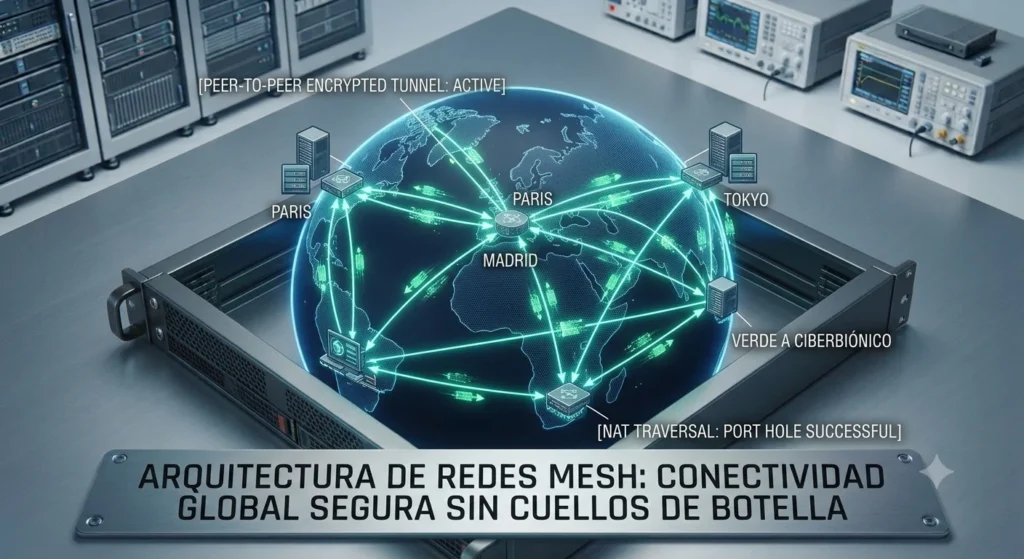
Para comprender el impacto de las redes de malla, primero debemos examinar las deficiencias físicas del modelo de VPN tradicional. Cuando dos servidores remotos (por ejemplo, el Nodo A en Madrid y el Nodo B en París) necesitan intercambiar información en una infraestructura clásica, los datos no viajan de forma directa entre ellos. En su lugar, el Nodo A cifra el paquete y lo envía al servidor central de la VPN, que podría estar ubicado en una base de datos de Fráncfort. El servidor central descifra el paquete, analiza las reglas de enrutamiento, lo vuelve a cifrar y lo reenvía finalmente al Nodo B.
Este trayecto indirecto, conocido en ingeniería de redes como tromboning o latencia de rebote, introduce ineficiencias severas:
- Saturación del ancho de banda: El servidor central requiere un ancho de banda masivo y simétrico, ya que procesa y duplica de forma continua el tráfico de entrada y salida de toda la corporación.
- Punto único de fallo (SPOF): Si el concentrador central de la VPN sufre un ataque de denegación de servicio (DDoS), un corte de energía o un fallo de software, toda la infraestructura de comunicación de la empresa colapsa de forma instantánea, dejando aislados a los servidores remotos aunque sus conexiones locales a Internet funcionen perfectamente.
- Incremento drástico de la latencia: Obligar a los paquetes a realizar paradas intermedias innecesarias eleva el tiempo de ping, degradando el rendimiento de bases de datos replicadas y clústeres de sincronización en tiempo real.

La física de la perforación de puertos y la orquestación semántica
El protocolo WireGuard resolvió el problema del procesamiento de datos sustituyendo los pesados algoritmos criptográficos clásicos por primitivas ligeras basadas en curvas elípticas. Sin embargo, su arquitectura es un sistema sin estado (stateless) que exige que al menos uno de los hosts posea una dirección IP pública estática y un puerto abierto expuesto a internet para escuchar las peticiones entrantes. Para evadir esta limitación en entornos residenciales, el software actúa como una capa de orquestación inteligente, transformando el enlace en una infraestructura mallada automatizada capaz de perforar cortafuegos mediante técnicas complejas de NAT Traversal.
Esta metodología de redirección se apoya en la naturaleza de los enrutadores comerciales. Cuando un nodo interno realiza una petición saliente hacia la WAN, el cortafuegos local abre de forma temporal un puerto dinámico en su tabla lúdica de traducción de direcciones de red (NAT) para recibir los paquetes de respuesta. El ecosistema automatiza este comportamiento utilizando un protocolo coordinado por servidores de señalización bajo las especificaciones STUN (Session Traversal Utilities for NAT).
La sincronización de las terminales se ejecuta mediante las siguientes fases de transporte:
- Consulta STUN: Cada servidor interroga a un nodo de descubrimiento externo para mapear su dirección IP pública y el puerto dinámico asignado por el enrutador.
- Intercambio en el plano de control: El servidor recopila las coordenadas de red y las claves asimétricas de ambos extremos.
- Ráfaga UDP simultánea: El sistema ordena a los dos nodos emitir ráfagas de paquetes de forma paralela directamente hacia los puertos descubiertos.
Los cortafuegos de ambos extremos, al detectar tráfico saliente simétrico, validan la conexión en sus tablas de estado internas. La perforación concluye con éxito, consolidando un túnel punto a punto (Peer-to-Peer) que aprovecha la velocidad máxima de la fibra óptica sin abrir puertos en el router.
Tabla Comparativa DatoCortex
| Característica Arquitectónica | VPN Tradicional Concentradora (Hub-and-Spoke) | Red de Malla Descentralizada (Mesh - Tailscale/WireGuard) |
| Topología del Tráfico | En estrella (Todo viaja obligatoriamente al nodo central) | Mallada (Cada nodo se conecta directamente con todos los demás) |
| Apertura de Puertos en Router | Requerida (Exige exponer puertos WAN y direcciones IP públicas) | Innecesaria (Alineación interna mediante flujos UDP salientes) |
| Protocolo de Cifrado Base | OpenVPN / IPsec (Pesado, monolítico y complejo de auditar) | WireGuard (Ligero, optimizado a nivel de kernel y ultrarrápido) |
| Gestión de Direcciones IP | Manual (Requiere diseñar complejas subredes para evitar colisiones) | Automatizada (Asignación automática e interna mediante CGNAT) |
| Comportamiento ante Caídas | Fragilidad total (Si cae el Hub, se destruye toda la red) | Resiliencia nativa (Si un nodo cae, el resto de la malla sigue operativa) |
Protocolo de despliegue Headscale: La alternativa 100% soberana
Aunque Tailscale ofrece un plano de control excelente, este depende de servidores propietarios para la coordinación del intercambio de claves. Para entornos profesionales que exigen soberanía absoluta y cumplimiento de auditorías estrictas en este año 2026, la solución de ingeniería óptima consiste en desplegar Headscale, la implementación de código abierto del servidor de coordinación de Tailscale.
Para configurar tu propio servidor de coordinación Headscale en una instancia Linux local aislada bajo Docker, se utiliza el siguiente bloque de despliegue seguro:
Una vez levantado el servidor Headscale en un dominio protegido por TLS, conectar un servidor nodo Linux a tu red de malla privada se realiza de manera simplificada ejecutando el comando de inicialización oficial de Tailscale, redirigiendo el punto de control hacia tu infraestructura propia:
Este comando generará una clave criptográfica de registro única en la terminal. Solo deberás ingresar a tu servidor Headscale principal y validar el token para añadir al nuevo nodo a la red de malla cifrada global. A partir de ese instante, tus servidores se comunicarán mediante IPs privadas dedicadas (dentro del rango seguro 100.64.0.0/10), disfrutando de un aislamiento y seguridad perimetral imposibles de romper desde el Internet público exterior.
Mecanismos de respaldo mediante servidores de relevo DERP
Cuando las técnicas de perforación de puertos (NAT Traversal) fallan debido a la presencia de cortafuegos simétricos extremadamente estrictos en entornos corporativos o bancarios, la infraestructura activa automáticamente su protocolo de contingencia mediante servidores DERP (Designated Encrypted Relay for Packets). Estos nodos de retransmisión canalizan el tráfico cifrado de extremo a extremo encapsulando los paquetes sobre el protocolo HTTPS en el puerto estándar 443 TCP.
Aunque este mecanismo de seguridad previene la interrupción total del servicio del nodo, destruye el enrutamiento directo e introduce una penalización severa en el rendimiento de la red. Como consecuencia directa, la latencia se eleva de forma drástica y el ancho de banda queda restringido al umbral de capacidad y saturación del servidor de relevo intermedio.
Enrutamiento criptográfico y persistencia de sesiones en WireGuard
La resiliencia en la persistencia de las conexiones frente a cambios abruptos en la capa física de red se gestiona mediante una característica denominada Enrutamiento Criptográfico (Cryptokey Routing). Dado que las sesiones lógicas no se vinculan a una dirección IP pública fija, sino a la clave pública asimétrica de cada dispositivo, el túnel es inmune a las reconexiones del proveedor de internet.
Si un servidor o una estación de trabajo se desplaza físicamente modificando su direccionamiento IP externo, el software criptográfico de WireGuard impide la caída de los flujos de datos. En cuanto la terminal transmite el primer paquete autenticado con su clave privada desde la nueva ubicación, el nodo receptor procesa la firma criptográfica y actualiza de forma instantánea su tabla de enrutamiento interna de manera transparente para los servicios en ejecución.
Cumplimiento normativo y aislamiento perimetral de datos
El despliegue de una topología descentralizada en malla simplifica la gobernanza y auditoría de datos, facilitando el cumplimiento de directrices rigurosas de privacidad internacional como GDPR o HIPAA. Esta ventaja estructural responde a que todo el tráfico en tránsito se cifra de forma mandatoria en la capa de transporte entre los hosts de origen y destino sin depender de un concentrador intermedio.
Al garantizar que las tramas lógicas jamás se descifren en pasarelas de terceros o enrutadores públicos, y debido a que el software de control Tailscale permite operar sin abrir puertos WAN expuestos hacia internet, la superficie de ataque perimetral de la organización se reduce a cero, mitigando el riesgo de interceptación pasiva de datos confidenciales.
Centralización y auditoría de tráfico mediante Exit Nodes
Controlar y fiscalizar el tráfico saliente desde entornos aislados exige la implementación de directivas de redirección centralizadas. La configuración de un Nodo de Salida (Exit Node) faculta al administrador para designar un servidor específico de la malla ubicado preferentemente en un centro de datos seguro como la puerta de enlace predeterminada para el tráfico externo general de la infraestructura.
Implementar esta regla de transporte obliga a los servidores locales y estaciones de trabajo remotas a canalizar sus peticiones externas a través del host centralizado. Este procedimiento permite aplicar filtros de inspección de paquetes profundos, consolidar registros de auditoría unificados y ocultar las direcciones IP públicas reales y la geolocalización de la infraestructura local primaria de la empresa.
Si quieres conocer otros artículos parecidos a Redes Mesh con Tailscale y WireGuard: Adiós a la VPN Tradicional puedes visitar la categoría Tendencias / Seguridad.
Deja una respuesta
Más contenido relacionado