CI/CD Soberano con Forgejo y Woodpecker CI: Guía Ligera


- El dilema del CI/CD: De las cuotas SaaS a la hipertrofia de GitLab
- Forgejo: La forja de código independiente y soberana
- Woodpecker CI: Pipelines declarativos y Runners en contenedores aislados
- Infraestructura como Código en el Laboratorio
- Autenticación y Flujo de Trabajo Soberano
- Seguridad de credenciales, volúmenes de caché y sintaxis YAML
El despliegue de una orquestación CI/CD soberana con Forgejo y Woodpecker CI constituye la solución definitiva para equipos de ingeniería que necesitan compilar y liberar código fuente sin comprometer la gobernanza de sus datos ni desestabilizar sus presupuestos. Durante nuestras pruebas de carga en el laboratorio de DatoCortex, comprobamos que mientras una instancia local de GitLab Omnibus fagocita entre 4 GB y 8 GB de RAM en reposo debido a su hipertrofiada pila de servicios compartidos (Gitaly, Sidekiq, Redis), este stack alternativo escrito nativamente en Go mantiene un consumo lineal inferior a los 350 MB de memoria RAM en reposo. Al aislar cada paso de compilación dentro de contenedores efímeros, neutralizamos los costes crecientes de las plataformas SaaS y eliminamos los riesgos perimetrales de depositar tokens de infraestructura críticos en nubes de terceros fuera de nuestra jurisdicción.
Para solucionar de raíz esta ineficiencia estructural y garantizar el aislamiento total de los entornos de ejecución, los ingenieros acoplan una forja de código Git optimizada en Go con un motor declarativo de tareas modulares. Mediante el aprovisionamiento de un pipeline web configurado bajo el ecosistema de Forgejo Codeberg Project, el sistema interactúa de forma directa con agentes distribuidos encargados de encapsular cada paso de la compilación dentro de contenedores Docker efímeros y completamente aislados del sistema de archivos anfitrión.
Esta interconexión ligera, coordinada a través de webhooks instantáneos y autenticación OAuth2, consume menos de quinientos megabytes de memoria RAM en reposo. Implementar este flujo de trabajo perimetral erradica la dependencia de cuotas externas de ejecución, neutraliza los riesgos de contaminación de dependencias entre proyectos concurrentes y consolida un ecosistema de integración y despliegue continuos profesional, seguro y totalmente inmune a bloqueos comerciales o auditorías de cumplimiento industrial de terceros de caja negra.
El dilema del CI/CD: De las cuotas SaaS a la hipertrofia de GitLab
Las organizaciones que buscan automatizar la compilación, pruebas y despliegue de código suelen encontrarse atrapadas en un dilema de infraestructura:
- Dependencia de Plataformas SaaS (GitHub Actions / GitLab SaaS): Ofrecen inmediatez, pero introducen tarifas crecientes por minuto de runner en máquinas virtuales potentes, además de depositar el código fuente, credenciales de producción y metadatos de auditoría en centros de datos fuera del control de la empresa.
- Hipertrofia de GitLab Self-Hosted: Para mantener el control, muchas empresas optan por desplegar su propio servidor de GitLab. Sin embargo, la pila de servicios de GitLab (Ruby, PostgreSQL, Redis, Gitaly, Prometheus, Sidekiq) exige al menos entre 4 GB y 8 GB de RAM en reposo solo para mantener el panel web y la gestión de repositorios activa, saturando rápidamente los recursos de servidores pequeños o medianos.
El stack Forgejo + Woodpecker CI rompe este dilema al separar claramente la forja del código fuente del motor de ejecución de pipelines, utilizando binarios ultraligeros escritos en Go.
Forgejo: La forja de código independiente y soberana
Forgejo es un proyecto de código abierto creado como un fork comunitario y neutral de Gitea, administrado bajo la tutela de la organización Codeberg e-V. Su objetivo es garantizar una plataforma de gestión de Git que nunca quede sujeta a privatizaciones o cambios de licencia repentinos.
Características fundamentales de Forgejo para entornos de bajo consumo:
- Eficiencia en Go: Compilado como un único binario que integra gestión de usuarios, interfaz web, protocolo SSH/HTTP para Git y soporte de registro de contenedores OCI.
- Consumo Mínimo: Opera con holgura consumiendo entre 100MB y 150MB de RAM, incluso gestionando cientos de repositorios y peticiones concurrentes.
- Compatibilidad Universal: Ofrece una API REST compatible con las herramientas existentes de Git y admite autenticación mediante claves SSH o tokens de acceso personal.
Woodpecker CI: Pipelines declarativos y Runners en contenedores aislados
Woodpecker CI es un motor de integración continua de código abierto derivado de Drone CI. Opera de forma totalmente independiente pero se conecta de manera nativa con Forgejo mediante Webhooks y autenticación OAuth2.
La arquitectura de Woodpecker se divide en dos componentes:
- El Servidor de Woodpecker (Server): Recibe las notificaciones de los eventos Git (
push,pull_request,tag) desde Forgejo, valida las credenciales, parsea el archivo de configuración.woodpecker.yamly gestiona la cola de trabajos. - Los Agentes o Runners (Agents): Procesos ligeros encargados de ejecutar los pasos del pipeline.
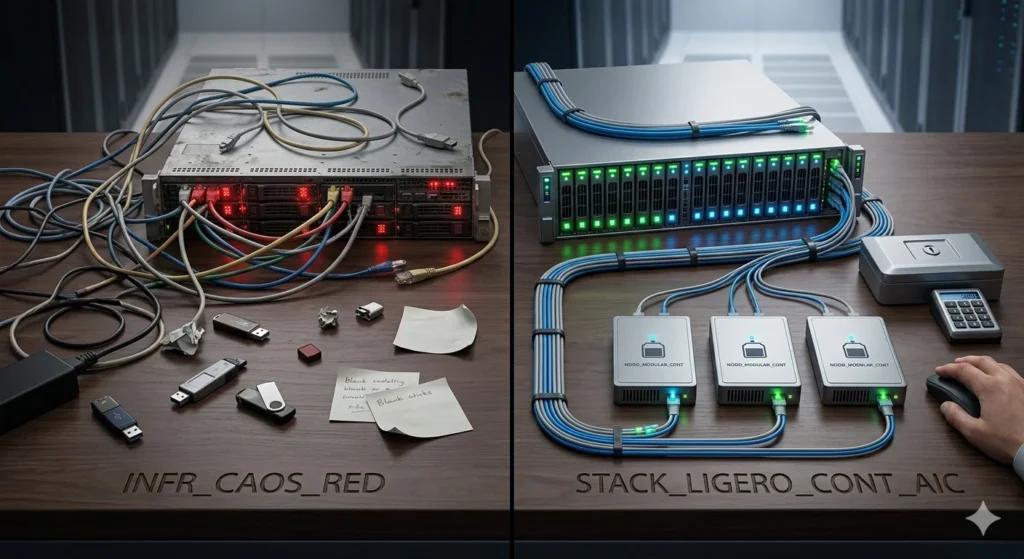
El aspecto determinante de Woodpecker CI es que su ejecutor principal se basa en contenedores Docker aislados:
- Cada paso (step) definido en el archivo YAML de la pipeline se ejecuta dentro de su propio contenedor temporal.
- Si el pipeline requiere compilar un proyecto en Node.js, Woodpecker descarga la imagen de Docker oficial de Node, monta el espacio de trabajo compartidos en un volumen de memoria efímero, ejecuta las pruebas y destruye el contenedor al finalizar.
- Aislamiento Absoluto: Ningún paso de la compilación tiene acceso al sistema de archivos del servidor anfitrión ni a los procesos de otros pipelines, previniendo la contaminación de dependencias entre proyectos.
Infraestructura como Código en el Laboratorio
Para validar la ligereza y el aislamiento estructural de este entorno soberano, a continuación desglosamos la configuración base de docker-compose.yml que utilizamos en el banco de pruebas de DatoCortex. Esta arquitectura enlaza el servidor de Woodpecker con el demonio de Docker del anfitrión para permitir el aprovisionamiento dinámico de agentes efímeros:
version: '3.8'

services:
  woodpecker-server:
    image: woodpeckerci/woodpecker-server:v2.4.0
    volumes:
      - woodpecker_server_data:/var/lib/woodpecker
    environment:
      - WOODPECKER_OPEN=true
      - WOODPECKER_FORGEJO=true
      - WOODPECKER_FORGEJO_URL=https://tu-dominio.com
      # Credenciales OAuth2 generadas previamente en el panel de Forgejo
      - WOODPECKER_FORGEJO_CLIENT=tu_client_id_oauth2
      - WOODPECKER_FORGEJO_SECRET=tu_client_secret_oauth2
    ports:
      - "8000:8000"
    restart: always

  woodpecker-agent:
    image: woodpeckerci/woodpecker-agent:v2.4.0
    command: agent
    volumes:
      # Mapeo crítico para instanciar contenedores dentro del pipeline
      - /var/run/docker.sock:/var/run/docker.sock
    environment:
      - WOODPECKER_SERVER=woodpecker-server:8000
      - WOODPECKER_AGENT_SECRET=token_de_autenticacion_interno_servidor_agente
    restart: always
    depends_on:
      - woodpecker-server

volumes:
  woodpecker_server_data:
Configuración del Pipeline: .woodpecker.yaml
Una vez acoplados los servicios mediante webhooks OAuth2, cada repositorio de Forgejo controla sus compilaciones mediante un archivo declarativo en la raíz del proyecto. A diferencia de la sintaxis sobrecargada de otras plataformas comerciales, un flujo ligero automatizado se estructura de la siguiente manera:
pipeline:
  test:
    image: golang:1.22-alpine
    commands:
      - go test -v ./...

  build:
    image: plugins/docker
    settings:
      registry: ://tu-dominio.com
      repo: ://tu-dominio.com/datocortex/mi-app
      tags: latest
      secrets: [ docker_username, docker_password ]
    when:
      event: push
      branch: main
Directiva Crítica de Seguridad del Laboratorio
Como se observa en la configuración del agente, la pipeline requiere montar el socket de Docker (/var/run/docker.sock). Esto permite la aceleración de compilaciones mediante contenedores temporales independientes. Sin embargo, esto otorga control sobre la API de Docker del host. Por seguridad estricta, en el panel de administración de Woodpecker debes activar la casilla "Trusted Pipeline" únicamente para repositorios corporativos controlados internamente. Habilitar esta directiva en repositorios públicos expuestos permitiría a un atacante inyectar un comando de consola capaz de escalar privilegios y comprometer el sistema de archivos del servidor anfitrión.
Autenticación y Flujo de Trabajo Soberano
La integración entre Forgejo y Woodpecker se configura en pocos minutos:
- Se registra Woodpecker como una aplicación OAuth2 dentro del panel de administración de Forgejo.
- Cuando un usuario inicia sesión en Woodpecker, el sistema lo autentica directamente contra Forgejo, respetando los mismos permisos de acceso a los repositorios.
- Al añadir un repositorio a Woodpecker, el servidor crea automáticamente un Webhook en Forgejo.
- Cada vez que un desarrollador envía un
git push, Forgejo emite una carga útil JSON a Woodpecker, disparando la ejecución del pipeline de forma instantánea.
Tabla Comparativa DatoCortex
| Criterio de Infraestructura | Plataformas SaaS (GitHub / GitLab SaaS) | GitLab Self-Hosted (Omnibus/K8s) | Stack Soberano (Forgejo + Woodpecker CI) |
| Ubicación de los Datos | Nube del proveedor (Terceros) | Servidor propio | Servidor propio (Soberanía total) |
| Consumo de RAM en Reposo | N/A (Gestionado por el SaaS) | 4 GB - 8 GB RAM Mínimo | < 500 MB RAM Total (Server + Agent + Forgejo) |
| Costo por Minuto de CI | Variable (Basado en cuotas / consumo) | Costo de servidor masivo | Gratis (Limitado solo por el hardware propio) |
| Aislamiento de Pipelines | Entornos virtuales compartidos | Contenedores o ejecutor local | Contenedores Docker temporales e independientes |
| Complejidad de Despliegue | Mínima | Alta (Múltiples servicios entrelazados) | Ultra baja (Contenedores Docker Compose simples) |
Advertencia DatoCortex: Si configuras pipelines de Woodpecker CI que interactúen directamente con el conector del demonio de Docker del anfitrión (
/var/run/docker.sock) para construir imágenes Docker dentro de otras imágenes (Docker-out-of-Docker), asegúrate de otorgar permisos de administrador (Trusted Pipeline) únicamente a repositorios corporativos auditados. Montar el socket de Docker en repositorios públicos no de confianza permitiría a un usuario malicioso ejecutar un contenedor privilegiado y tomar el control del servidor anfitrión.
Seguridad de credenciales, volúmenes de caché y sintaxis YAML
Para consolidar la resiliencia en un entorno de integración continua autohospedado, es indispensable comprender cómo interactúan los almacenes de secretos criptográficos con las políticas de persistencia de dependencias y la sintaxis declarativa de las tareas automatizadas. La administración avanzada de este stack DevOps exige un análisis de ingeniería detallado que eluda las soluciones propietarias de caja negra, permitiendo identificar cómo mitigar los riesgos de fugas de datos y acelerar los tiempos de ejecución. A continuación, desglosaremos las especificaciones técnicas obligatorias para auditar y asegurar tus canalizaciones lógicas:
Inyección segura de credenciales mediante firmas cifradas en agentes efímeros
La gobernanza de secretos dentro de la infraestructura requiere el aislamiento absoluto de las variables sensibles del entorno del sistema de archivos del servidor. Al invocar la inicialización perimetral, los componentes distribuidos recuperan las credenciales cifradas desde el almacén central del servidor Git e inyectan los blobs de datos exclusivamente en la memoria volátil de los contenedores de compilación efímeros a través de canales protegidos. Este flujo seguro impide que los scripts de prueba o los procesos de compilación expongan tokens de producción en los registros públicos de salida del pipeline, neutralizando de forma transparente los vectores de ataque por filtración involuntaria de información.
Aceleración de compilaciones mediante búferes de persistencia distribuidos
La reducción de los tiempos de compilación masiva depende estrictamente de la correcta implementación de mecanismos de almacenamiento compartido para módulos y librerías descargadas externamente. Debido a que cada paso del pipeline se ejecuta en un contenedor virgen que se destruye al finalizar, la ausencia de una estrategia de caché forzaría al agente a descargar gigabytes de dependencias en cada ejecución consecutiva.
Implementar complementos comunitarios basados en el estándar Woodpecker CI Plugin Ecosistema permite mapear volúmenes locales en memoria compartida o sincronizar los archivos hacia almacenes de objetos compatibles con S3, reteniendo las librerías entre ejecuciones sin alterar el aislamiento físico.
Portabilidad semántica y adaptación sintáctica desde plataformas corporativas
La migración hacia un entorno de orquestación ligera desde configuraciones previas basadas en otras plataformas comerciales se simplifica gracias a la adopción del estándar declarativo estructurado en archivos YAML. Aunque no existe una utilidad automática de conversión directa debido a las diferencias en la jerarquía de las directivas lógicas, el mapeo manual requiere asociar las secuencias tradicionales de pasos y disparadores por eventos. La sintaxis del nuevo motor reduce la sobrecarga cognitiva al estructurar la definición de las imágenes Docker y los comandos de consola de manera lineal y limpia, facilitando la adopción por parte de los equipos de desarrollo sin requerir curvas de aprendizaje prolongadas.
Si quieres conocer otros artículos parecidos a CI/CD Soberano con Forgejo y Woodpecker CI: Guía Ligera puedes visitar la categoría Tutoriales.
Deja una respuesta
Más contenido relacionado